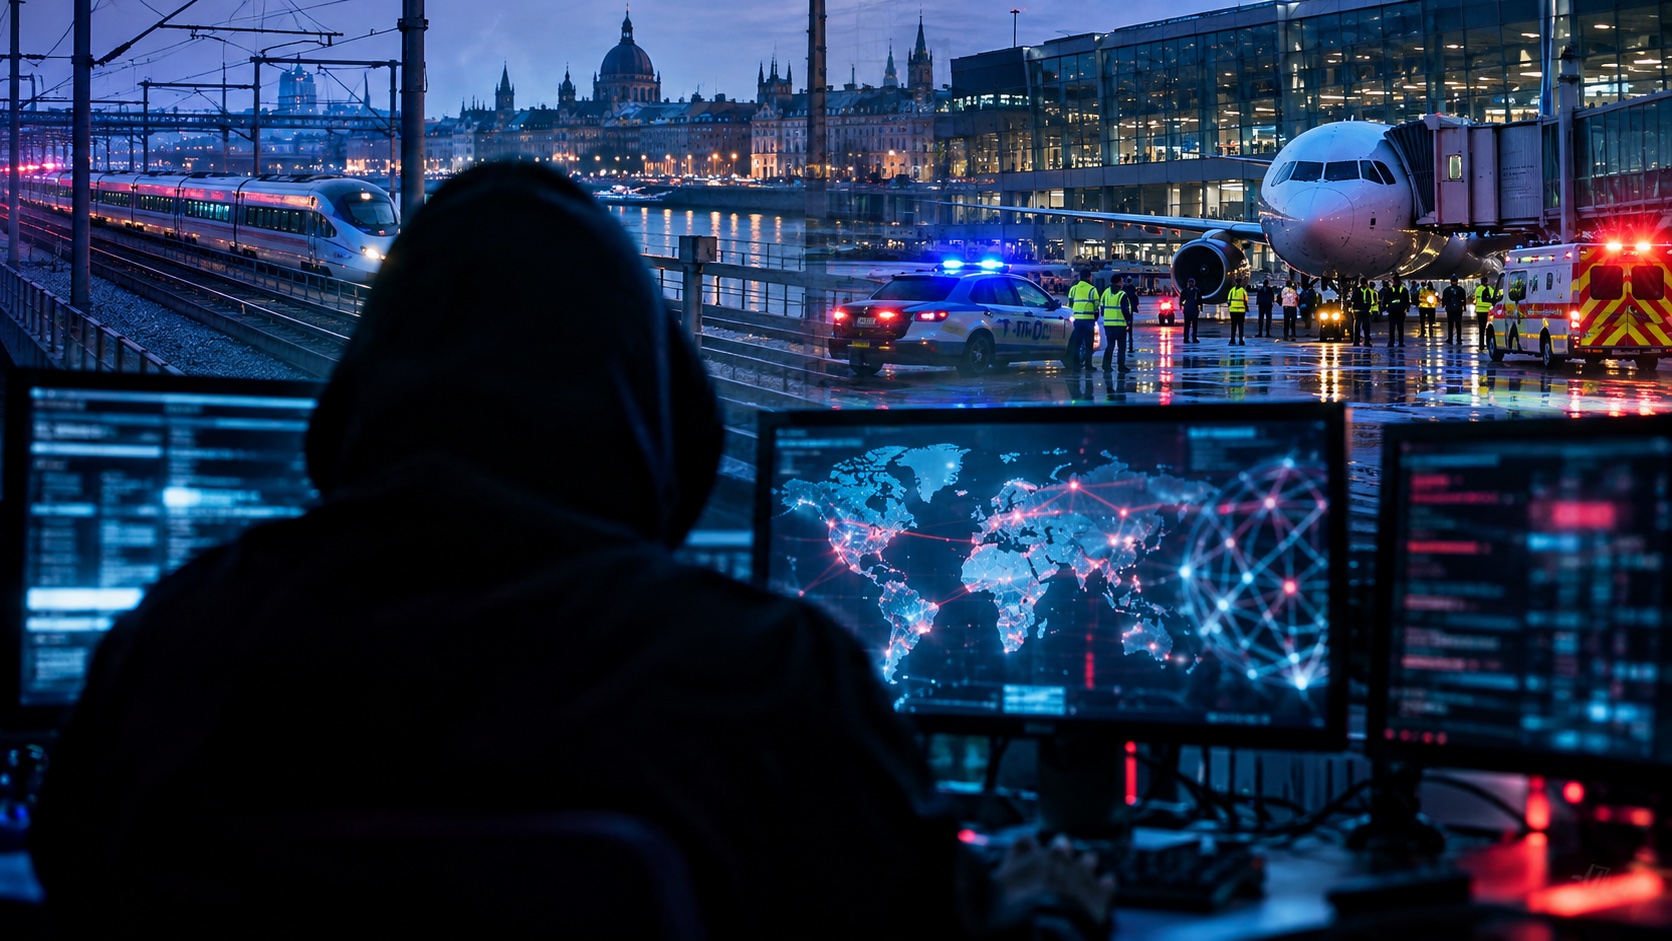
Per mandare in tilt un aeroporto non serve più una bomba. Basta annunciarla. Per mettere in difficoltà una ferrovia non occorre far saltare i binari. Può essere sufficiente un attacco informatico. E per minacciare un ministro non servono uomini armati: basta mettere una taglia sui suoi dati personali nel sottobosco del dark web. Benvenuti nell’Europa del 2026, dove la paura viaggia sulla Rete, costa pochi spiccioli e può provocare danni milionari. Aerei dirottati, scuole evacuate, infrastrutture sotto attacco e istituzioni nel mirino: gli episodi si moltiplicano, tanto che il governo italiano ha deciso di convocare d’urgenza i vertici della sicurezza. Tra i sospettati compaiono gruppi filorussi, ma le indagini non escludono altre responsabilità. E mentre si cercano i colpevoli, il Vecchio Continente scopre quanto sia fragile una società che ha affidato quasi tutto ai computer.
Piantedosi convoca i vertici della sicurezza
La situazione è diventata sufficientemente preoccupante da spingere il ministro dell’Interno Matteo Piantedosi a convocare per oggi, al Viminale, una riunione del Comitato nazionale per l’ordine e la sicurezza pubblica, dedicata ai rischi connessi agli attacchi informatici e alla crescente minaccia cyber.
Una decisione che arriva dopo giorni di allarmi bomba e intrusioni informatiche che hanno interessato strutture e servizi essenziali. Anche Europol ha convocato una riunione investigativa con le polizie dei Paesi coinvolti, per mettere in comune gli elementi raccolti e verificare eventuali collegamenti tra gli episodi.
Il direttore dell’Agenzia per la cybersicurezza nazionale, Andrea Quacivi, ha avvertito che la combinazione tra falsi allarmi e attacchi informatici può compromettere l’affidabilità dei servizi, la fiducia dei cittadini e persino la stabilità del Paese.
Non siamo necessariamente davanti a un’unica offensiva coordinata, ma il problema è ormai abbastanza serio da richiedere una risposta nazionale ed europea.
La paura corre più veloce degli aerei
Secondo Eurocontrol, nelle sole giornate del 3, 5 e 6 novembre sono stati interessati 35 voli europei. Le segnalazioni non hanno provocato ritardi significativi sull’intera rete continentale, ma hanno costretto equipaggi, aeroporti e forze dell’ordine ad attivare costose procedure di emergenza.
In Italia le minacce hanno riguardato voli da e per Roma e Milano Malpensa, mentre circa 280 scuole sono state interessate da segnalazioni che hanno provocato controlli ed evacuazioni. Episodi analoghi si sono verificati in Francia, Belgio, Austria, Danimarca, Portogallo e Grecia. In Bulgaria sono intervenuti persino caccia militari per scortare alcuni aerei.
Le Procure stanno cercando di risalire ai mittenti delle email. A Busto Arsizio è stato aperto un fascicolo per procurato allarme, mentre gli investigatori della Polizia postale analizzano messaggi, indirizzi e possibili collegamenti.
Il risultato è evidente: chiunque sia il responsabile, riesce a mobilitare apparati di sicurezza costosissimi senza utilizzare un solo grammo di esplosivo.
Tajani nel mirino, la taglia sul dark web
L’episodio più inquietante riguarda direttamente le istituzioni italiane. Secondo quanto riferito dall’ANSA, un’iniziativa attribuita al gruppo di hacker NoName057(16), noto per le proprie posizioni filorusse, avrebbe portato alla pubblicazione sul dark web di informazioni personali e richieste di ulteriori dati riservati riguardanti diciotto persone considerate ostili alla Russia.
Tra i bersagli figurano il ministro degli Esteri Antonio Tajani, il procuratore di Roma Francesco Lo Voi, il dirigente della Polizia postale Ivano Gabrielli e il sindaco di Aviano Paolo Tassan-Zanin, amministratore di una città che ospita un’importante base aerea statunitense.
Nell’elenco compaiono anche magistrati, investigatori e giornalisti stranieri. Alcuni hanno partecipato a operazioni contro la stessa organizzazione hacker. Una possibile ritorsione digitale, dunque, nella quale indirizzi, recapiti e informazioni familiari diventano strumenti di intimidazione.
La Procura di Roma sta indagando. Tajani ha denunciato la diffusione di dati personali propri e dei familiari, ricevendo la solidarietà della presidente del Consiglio Giorgia Meloni.
Non si tratta più soltanto di oscurare un sito Internet per qualche ora. Qui si cerca di colpire le persone, esporle pubblicamente e intimidirle nella loro vita privata.
Il Brennero e le infrastrutture vulnerabili
Un altro episodio ha riguardato la società BBT SE, impegnata nella realizzazione della Galleria di Base del Brennero, infrastruttura strategica per i collegamenti ferroviari tra Italia e Austria. L’attacco, risalente al 17 ottobre, non avrebbe avuto conseguenze operative né compromesso i lavori. Gli investigatori stanno esaminando la possibile responsabilità del gruppo criminale Everest, attivo nell’estorsione informatica.
Gli obiettivi potenziali sono numerosissimi: aeroporti, ferrovie, reti elettriche, acquedotti, ospedali, banche e pubbliche amministrazioni. In Francia sono state segnalate intrusioni persino nei sistemi di refrigerazione destinati alla conservazione del sangue donato.
L’Agenzia per la cybersicurezza nazionale ha individuato, nei primi nove mesi del 2026, quasi 45mila risorse e servizi informatici a rischio, con oltre 3.200 risorse potenzialmente compromesse. Numeri che non equivalgono ad altrettanti attacchi riusciti, ma che fotografano una vulnerabilità impressionante.
La pista russa, l’Ucraina e gli altri sospetti
Chi si nasconde dietro questa serie di episodi? La pista russa è una delle ipotesi esaminate dagli investigatori, ma non può essere considerata una spiegazione generale e definitiva.
Secondo il Financial Times, ambienti dell’intelligence europea ritengono possibile il coinvolgimento di soggetti vicini alla Russia in alcuni falsi allarmi. Tuttavia, le email minatorie sarebbero partite da account anonimi e località differenti. Alcune recavano riferimenti a movimenti nazionalisti russi, ma almeno uno dei gruppi chiamati in causa, Male State, ha negato il proprio coinvolgimento.
Il quadro potrebbe essere più articolato. Secondo quanto riferito dal TG LA7, fonti investigative esperte di cybersicurezza non escludono la presenza di hacker ucraini e di altri gruppi, nell’ambito di quella che viene descritta come una possibile «propaganda del caos». Il riferimento a hacker ucraini, naturalmente, non dimostra alcun coinvolgimento del governo di Kiev.
E se qualcuno avesse interesse a far ricadere i sospetti su Mosca? Si potrebbe ipotizzare, sul piano teorico, che soggetti interessati a mantenere alta la tensione tra Russia ed Europa cerchino di condizionare le decisioni dei governi occidentali. Persino ambienti ucraini, intenzionati ad aumentare la pressione sugli alleati affinché rafforzino il sostegno a Kiev? È un interrogativo, non una ricostruzione sostenuta da prove. Un’operazione del genere, se scoperta, rischierebbe inoltre di compromettere gravemente i rapporti dell’Ucraina con i propri sostenitori.
Tra le altre ipotesi investigative compare anche quella di possibili ambienti collegati all’Iran, senza che risulti accertata una regia di Teheran. Si valutano inoltre azioni autonome, gruppi criminali e possibili imitatori.
Il punto è distinguere la nazionalità degli hacker, le loro simpatie politiche e l’eventuale esistenza di collegamenti con apparati statali. Sono cose profondamente diverse. E non è nemmeno dimostrato che tutti gli episodi abbiano una regia comune.
Il dark web, il sottobosco della Rete
Ma che cos’è questo famigerato dark web, continuamente evocato quando si parla di hacker?
Internet non è soltanto ciò che troviamo con Google. Esiste una parte della Rete non indicizzata dai normali motori di ricerca, chiamata deep web, che comprende anche contenuti perfettamente legittimi, come archivi privati e pagine accessibili soltanto con una password.
Il dark web è una porzione più ristretta, accessibile attraverso software o reti particolari, come Tor, progettati per offrire maggiore anonimato.
Non è illegale per definizione: viene utilizzato anche da giornalisti, dissidenti e persone che vogliono proteggere la propria riservatezza. Ma può ospitare mercati clandestini, commercio di dati rubati, servizi criminali e piattaforme attraverso le quali gli hacker pubblicano informazioni riservate o cercano complici.
È proprio in questo ambiente che sarebbe comparsa la richiesta di informazioni personali su Tajani e sugli altri bersagli. Una specie di mercato nero dell’intimidazione, dove le informazioni private diventano merce e strumenti di pressione.
La propaganda del caos
Secondo alcuni investigatori, dietro parte di questa ondata di minacce potrebbe esserci una strategia tanto semplice quanto efficace: creare confusione, alimentare la paura, polarizzare il dibattito pubblico e mettere sotto pressione le istituzioni.
È quella che viene definita propaganda del caos, una modalità che può inserirsi nella cosiddetta guerra ibrida, fatta di attacchi informatici, sabotaggi, disinformazione e operazioni psicologiche. Non tutti gli episodi, però, sono necessariamente riconducibili a questa strategia.
Lo scopo può essere politico, economico o semplicemente criminale. Si possono testare le difese di un Paese, provocare danni finanziari, raccogliere informazioni oppure costringere le autorità a impiegare uomini e risorse per fronteggiare emergenze inesistenti.
Il rapporto tra costi e risultati è sproporzionato: una email costa praticamente nulla, mentre mobilitare un aeroporto, evacuare una scuola o far intervenire un caccia militare costa moltissimo.
Il rischio maggiore, tuttavia, è un altro. A forza di falsi allarmi, la popolazione potrebbe abituarsi alle minacce e sottovalutare quella che, un giorno, potrebbe rivelarsi autentica.
L’Europa scopre la propria fragilità
C’è infine una questione che dovrebbe preoccupare Bruxelles almeno quanto l’identità degli aggressori: la vulnerabilità delle infrastrutture europee.
Abbiamo digitalizzato servizi, trasporti, amministrazioni e attività essenziali, spesso senza accompagnare questa trasformazione con investimenti adeguati nella sicurezza. Abbiamo costruito sistemi sempre più interconnessi, dimenticando che ogni collegamento può diventare una porta d’ingresso.
La convocazione del Comitato per la sicurezza da parte di Piantedosi e il coordinamento di Europol dimostrano che le autorità hanno compreso la necessità di affrontare il problema. Resta da vedere quali misure concrete saranno adottate.
La sicurezza non può dipendere dalla capacità di individuare rapidamente un nemico, ma dalla capacità di prevenire gli attacchi e limitarne le conseguenze.
Perché il vero problema non è soltanto sapere chi vuole mettere in difficoltà l’Europa, ma capire perché, in troppi casi, bastino pochi clic per riuscire a spaventarla.
E mentre gli investigatori cercano di ricostruire responsabilità e collegamenti, gli hacker continuano a cercare nuove vulnerabilità. La sicurezza di un continente non si garantisce con le dichiarazioni di Bruxelles, ma con sistemi capaci di resistere agli attacchi. Qualunque sia la provenienza, accertata o presunta, di chi li organizza.
Sii il primo a commentare